
适用说明:本流程依据亚马逊SP-API《数据保护政策》(DPP)第6条及行业安全标准(ISO 27001/等保2.0)制定,是ISG审计必查项。所有涉及亚马逊卖家数据的安全事件均须按此流程处置。
为快速、准确地对安全事件做出响应,我们依据影响范围与危害程度,将事件划分为以下四个级别:
| 角色 | 职责 | 负责人信息 | 响应时效要求 |
|---|---|---|---|
| 应急响应负责人(IR Lead) | 统筹协调整个应急响应流程,负责决策、资源调配与对外沟通。 | 卞恩庞 / imenpang@outlook.com | 7×24小时可联络 |
| 数据保护官(DPO) | 负责评估事件对数据隐私的影响,主导PII泄露相关的通知与合规工作。 | 卞恩庞 / imenpang@outlook.com | 事件定级后30分钟内介入 |
| 安全运维工程师(SecOps) | 负责技术层面的遏制、取证和修复操作。 | 卞恩庞 / imenpang@outlook.com | P1事件15分钟内响应 |
| 法务/合规负责人 | 负责评估法律风险,协助完成监管通报与卖家通知。 | 卞恩庞 / imenpang@outlook.com | 按需介入 |
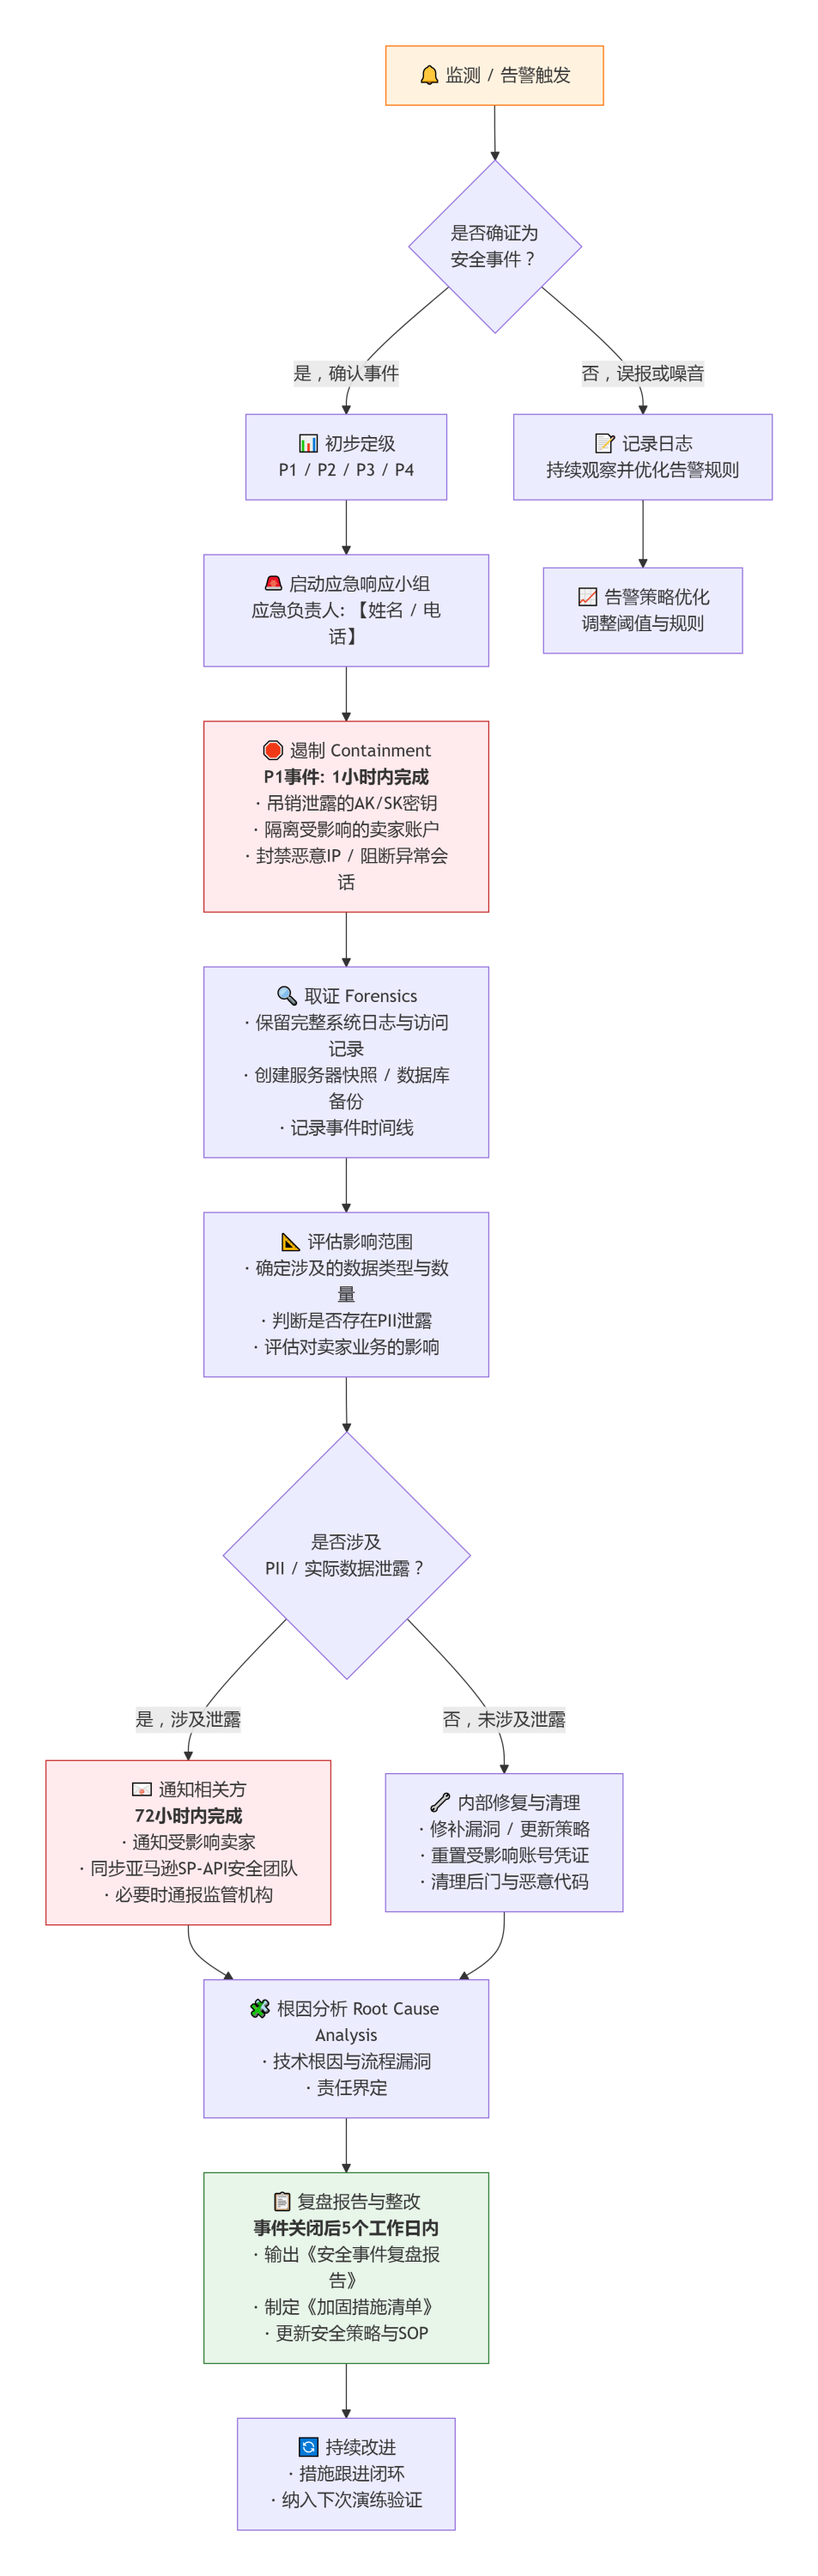
遏制时效:P1级事件确证后,1小时内完成密钥吊销、账户隔离和异常IP封禁。
泄露通知时效:确认涉及PII或存在实际数据泄露的,72小时内完成对受影响卖家、亚马逊安全团队及相关监管部门的通知。
复盘闭环时效:事件处置完毕后,5个工作日内输出《安全事件复盘报告》及《加固措施清单》,并纳入安全迭代计划。
为提升团队应对安全事件的实战能力,降低事件发生概率,我们建立以下常态化预防机制:
| 项目 | 执行频率 | 具体要求 |
|---|---|---|
| 安全演练 | 每季度一次 | 模拟P1级数据泄露场景,进行全流程桌面推演或实战演练,形成《演练记录与改进清单》备查。 |
| 渗透测试 | 每半年一次 | 委托第三方安全机构对核心系统进行渗透测试,发现潜在可利用漏洞。 |
| 代码安全扫描 | 每次发布前 | 在CI/CD流水线中集成SAST/DAST工具,对代码变更进行自动化安全扫描。 |
| 员工安全意识培训 | 每年至少一次 | 面向全员开展安全培训,内容涵盖数据保护、钓鱼邮件识别、密码安全等,保留培训签到与考核记录备查。 |
